แนวทางการดำเนินงาน
โครงสร้างคณะกรรมการรักษาความปลอดภัยระบบเทคโนโลยีสารสนเทศและความปลอดภัยทางไซเบอร์
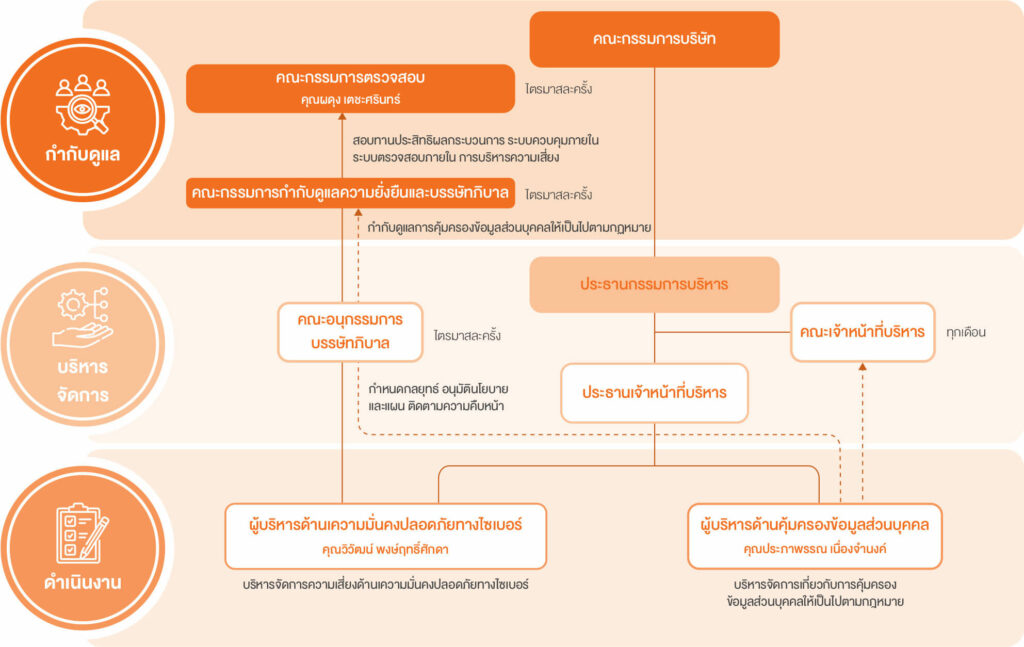
บริษัท ซีพี ออลล์ จำกัด (มหาชน) และบริษัทย่อย (“บริษัทฯ”) ให้ความสำคัญกับการพัฒนาและสร้างความเข้มแข็งให้แก่ธุรกิจอย่างต่อเนื่องมีการนำเทคโนโลยีสารสนเทศ และเทคโนโลยีความปลอดภัยทางไซเบอร์มาใช้อย่างเหมาะสมเพื่อเพิ่มประสิทธิผลและประสิทธิภาพของสินค้า บริการ รวมถึงการปรับปรุงระบบงานภายใน ตั้งแต่โครงสร้างพื้นฐานการสื่อสารทั้งภายในและภายนอกองค์กร การเก็บ และรวบรวมข้อมูลตลอดสายโซ่ธุรกิจการวางแผนการผลิตและการขนส่ง การเพิ่มผลผลิตในโรงงาน การควบคุมคุณภาพของกระบวนการผลิตการเพิ่มคุณภาพการให้บริการทั้งก่อนและหลังการขาย การซ่อมบำรุง เป็นต้น พนักงานจะมี User Account เฉพาะของตนเองเพื่อใช้ในการเข้าถึงระบบและบริการขององค์กรตามสิทธิและความจำเป็นที่เกี่ยวข้องกับการปฏิบัติงานและเพื่อให้การใช้งานเทคโนโลยีสารสนเทศและไซเบอร์เกิดความปลอดภัย องค์กรมีการออกนโยบายเกี่ยวกับเทคโนโลยีสารสนเทศ (Information Technology Policy) เพื่อเป็นแนวทางในการใช้งานข้อมูล การปฏิบัติงาน การพัฒนา และการบำรุงรักษาระบบเทคโนโลยีสารสนเทศให้เป็นไปอย่างเหมาะสม สอดคล้องกับกฎหมาย ตลอดจนข้อกำหนดด้านการรักษาความมั่นคงปลอดภัยที่เกี่ยวข้องทั้งพนักงาน คู่ค้า และลูกค้าบริษัทผ่านการรับรองมาตรฐานสากลต่างๆ เช่น ISO/IEC 20000 ด้านการให้บริการเทคโนโลยีสารสนเทศอย่างมีคุณภาพ ISO/IEC 27001 ด้านการบริหารจัดการเทคโนโลยีสารสนเทศอย่างมั่นคงปลอดภัย ISO/IEC 27701 ด้านการจัดการข้อมูลส่วนบุคคล และ PCI/DSS V3.1 ด้านความปลอดภัยข้อมูลการชำระเงิน เป็นต้น
บริษัทฯ มีการจัดโครงสร้างการบริหารเพื่อให้เกิดบูรณาการจากส่วนกลาง และกลุ่มธุรกิจ โดยมีหน่วยงานกลางรับผิดชอบและให้การสนับสนุน คณะทำงานประกอบด้วย IT Governance Committee รับผิดชอบกำหนดนโยบาย และแนวทางการใช้งานระบบ การติดตามโครงการลงทุนด้านเทคโนโลยีสารสนเทศและไซเบอร์ให้เป็นไปในแนวทางเดียวกันและสอดคล้องกับกลยุทธ์ทางธุรกิจ
การบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศและไซเบอร์
บริษัทฯ มีการกำกับดูแลผ่านคณะกรรมการบริหารความเสี่ยงระดับองค์กร (Enterprise Risk Management) ซึ่งรับผิดชอบในการบริหารจัดการจัดการความเสี่ยงทั้งระบบ โดยมีการจัดการผ่านคณะทำงานจัดการความเสี่ยง (Risk Champion & Risk Manager) และมีหน่วยงาน Digital Governance ทำหน้าที่บริหารจัดการ และประเมินความเสี่ยงด้านเทคโนโลยีสารสนเทศ และนำสู่การปฏิบัติการลดความเสี่ยงดังกล่าวโดยหน่วยงานที่เกี่ยวข้องต่อไป ทั้งนี้ภัยคุกคามทางไซเบอร์ถือเป็นภัยคุกคามหนึ่งที่มีโอกาสให้เกิดผลกระทบหรือมีความเสี่ยงต่อข้อมูลและระบบเทคโนโลยีสารสนเทศ บริษัทฯ ยังได้ประเมิน ติดตาม แลกเปลี่ยนภัยคุกคามทางไซเบอร์ที่เกิดขึ้นกับองค์กรอื่น ทั้งที่อยู่ในอุตสาหกรรมแบบเดียวกัน และอุตสาหกรรมที่แตกต่าง เพื่อเรียนรู้และประเมินโอกาสเสี่ยงที่สามารถเกิดกับบริษัทฯ และมีโอกาสที่จะสร้างผลเสียหายต่อลูกค้า ผู้มีส่วนได้ส่วนเสีย และคู่ค้าธุรกิจได้
เป้าหมายการบริหารจัดการความมั่นคงปลอดภัยไซเบอร์
บริษัทฯ มีความมุ่งมั่นในการพัฒนาและนำระบบเทคโนโลยีสารสนเทศมาใช้งานโดยให้มีความมั่นคงปลอดภัยคงไว้ซึ่งการรักษาความลับ (Confidentiality) ความถูกต้องสมบูรณ์ (Integrity) และความพร้อมใช้งาน (Availability) ของสารสนเทศทั้งหมด และการปฏิบัติที่สอดคล้องกับข้อกำหนดทางกฎหมายไอทีที่สำคัญ เช่น พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ 2562 เป็นต้นโดยดำเนินการด้วยหลักการ และแนวปฏิบัติการบริหารจัดการดังนี้
หลักการ
ด้านมาตรการจัดการด้านความมั่นคงปลอดภัยไซเบอร์กลุ่มธุรกิจ ซีพี ออลล์
บริษัทฯ ได้นำ NIST Cybersecurity Framework เป็นกรอบทำงานด้านความมั่นคงปลอดภัยทางไซเบอร์ระดับสากล และทำการประเมินความเสี่ยงเพื่อนำสู่มาตรการป้องกัน ตรวจจับ ตอบสนอง แก้ไขฟื้นฟู เพื่อให้ข้อมูลและสารสนเทศมีความมั่นคงปลอดภัย และพร้อมให้บริการอย่างต่อเนื่อง
Identify
Protect
Detect
Respond
Recover
ด้านบุคลากรการสร้างวัฒนธรรมองค์กรให้มีสุขอนามัยไซเบอร์ที่ปลอดภัย
บริษัทฯ ให้ความสำคัญอย่างยิ่งในการสร้างวัฒนธรรมองค์กรและความตระหนักรู้เท่าทันต่อภัยไซเบอร์ โดยแบ่งกลุ่มเป้าหมายเป็น 4 กลุ่ม ได้แก่
การให้ความสำคัญและติดตามจากผู้บริหารระดับสูง
การฝึกอบรมและการสร้างความตระหนักเรื่องความปลอดภัยข้อมูลและไซเบอร์
การสร้างแรงจูงใจด้วยรางวัลและบทลงโทษที่ชัดเจน
การวัดผลปรับปรุงมาตรการและส่งเสริมการมีวัฒนธรรมความปลอดภัยสม่ำเสมอ
แนวปฏิบัติการบริหารจัดการความมั่นคงปลอดภัยไซเบอร์
บริษัทฯ มีการบริหารจัดการความมั่นคงปลอดภัยไซเบอร์โดยมีเป้าหมายตามที่กำหนดข้างต้น โดยกำหนดแนวปฏิบัติที่สำคัญ และดำเนินการผ่านทั้งด้านการส่งเสริมให้บุคลากรทุกระดับมีสุขอนามัยไซเบอร์ที่ปลอดภัย การประเมินควบคุมให้ระบบงานสำคัญได้ตามมาตรฐานความปลอดภัยที่กำหนด และมีปฏิบัติการโดยทีมผู้ดูแลระบบทั้งเชิงป้องกัน เฝ้าระวัง ยับยั้ง ด้วยเทคโนโลยีที่เหมาะสม รองรับกับสภาพแวดล้อมทางธุรกิจ และภัยคุกคามทางไซเบอร์ ที่เปลี่ยนแปลงตลอดเวลา
งานสร้างวัฒนธรรมองค์กรมีสุขอนามัยไซเบอร์ที่ปลอดภัย
Cyber Hygiene Culture
งานควบคุมมาตรฐานความปลอดภัยไซเบอร์
Cyber Assurance
งานปฏิบัติการ เฝ้าระวัง และแก้ไขภัยไซเบอร์
Cyber Operation
โดยดำเนินการกิจกรรมข้างต้นผ่านทางบุคลากร (People) กระบวนการ (Process) และเทคโนโลยี (Technology) ดังนี้
บุคลากร
กระบวนการ
เทคโนโลยี
นโยบาย
บริษัทฯ บริหารจัดการด้านความความมั่นคงปลอดภัยทางไซเบอร์ ภายใต้นโยบายการรักษาความปลอดภัยเทคโนโลยีสารสนเทศ และมาตรฐานแนวปฏิบัติที่กำหนด ซึ่งมีผลบังคับใช้กับบริษัท ซีพี ออลล์ จำกัด (มหาชน) และบริษัทย่อย รวมถึงกรรมการผู้บริหาร พนักงาน และผู้ให้บริการบุคคลภายนอกที่ได้รับอนุญาติให้เข้าถึงข้อมูลสารสนเทศในแต่ละระดับชั้นความลับทุกคน
กระบวนการ
บริษัทฯ ได้จัดตั้งหน่วยงานด้านปฏิบัติการและดูแลระบบความปลอดภัยข้อมูลและไซเบอร์ โดยมีผู้บริหารระดับสูงความปลอดภัยไซเบอร์ (Chief Security Officer) และผู้บริหารเจ้าหน้าที่คุ้มครองข้อมูล (Data Protection Officer) รับผิดชอบโดยตรง โดยบริการด้านระบบข้อมูลและความปลอดภัยสารสนเทศได้รับการรับรองในมาตรฐานสากล
ดังนี้ มาตรฐานด้านการให้บริการเทคโนโลยีสารสนเทศ ISO/IEC 20000 มาตรฐานด้านการบริหารความมั่นคงปลอดภัยข้อมูลสารสนเทศ ISO/IEC 27001 มาตรฐานด้านการจัดการข้อมูลส่วนบุคคล ISO/IEC27701 และมาตรฐานด้านความปลอดภัยการชำระเงิน PCI/DSS V3.1 เป็นต้น
เทคโนโลยี
บริษัทฯ มีการลงทุนศูนย์คอมพิวเตอร์ที่ได้มาตรฐานระดับสากล พร้อมศูนย์คอมพิวเตอร์สำรองที่พร้อมทำงานได้แบบทันที และกำหนดให้มีการจัดเก็บข้อมูลลูกค้าและสารสนเทศที่สำคัญไว้ภายในศูนย์คอมพิวเตอร์ดังกล่าวภายใต้การออกแบบแบ่งโซน และการควบคุมการเข้าถึงสำหรับผู้ได้รับอนุญาตเท่านั้น สำหรับการบริหารความเสี่ยงด้านภัยคุกคามทางไซเบอร์ บริษัทฯ ได้ติดตั้งเทคโนโลยีที่เหมาะสมเพื่อทำหน้าที่ ป้องกัน ตรวจจับ ยับยั้งและแจ้งเตือนดังนี้ Firewall, Intrusion Prevention System, Anti-Malware, Web & Mail Security, Threats Detect & Prevention System, Active Directory, Two-Factor Authentication, Privileged Access Management , Patch Management, Security Information and Event Management (SIEM) รวมทั้งมีการทำ Vulnerability Assessment and Penetration Testing ในระบบสำคัญ ทั้งก่อนให้บริการ หรือเมื่อมีการเปลี่ยนแปลงสำคัญ และทบทวนประจำปี
บุคลากร
บริษัทฯ มีการฝึกอบรม พร้อมทดสอบเพื่อสร้างความตระหนักและระวังภัยคุกคามทางไซเบอร์ ผ่านการทำ Cyber Security Awareness และ Cyber Drill ให้กับพนักงาน และผู้บริหารทุกระดับ บริษัทฯ ให้ความสำคัญกับทีมงานผู้ปฏิบัติงานด้านความมั่นคงปลอดภัยด้วยการสนับสนุน และส่งเสริมให้มีการอบรม สอบ และผ่านการรับรองมาตรฐานสากล เช่น CISSP, CISA, CDPSE, C|HE (Certified Ethical Hacker) CompTIA Security+, CC , CSX เป็นต้น รวมทั้งการมีกลุ่มผู้ปฏิบัติงานทางไซเบอร์ ผู้เชี่ยวชาญที่ให้คำปรึกษา และคู่ค้าทั้งจากภายใน และต่างประเทศที่ร่วมในการทำงานและดูแลระบบในเชิงเทคนิคที่เกี่ยวข้อง
การควบคุมและการปฏิบัติด้านความปลอดภัยของข้อมูล
บริษัท ซีพี ออลล์ จำกัด (มหาชน) ให้ความสำคัญกับการบริหารความเสี่ยงด้านไซเบอร์ เพื่อให้ธุรกิจสามารถดำเนินงานได้อย่างต่อเนื่องแม้เกิดเหตุการณ์ผิดปกติหรือภัยคุกคามทางไซเบอร์ โดยบริษัทได้จัดทำแผนความต่อเนื่องทางธุรกิจ (Business Continuity Plan: BCP) ที่เชื่อมโยงกับแผนฟื้นฟูระบบเทคโนโลยีสารสนเทศ (Disaster Recovery Plan: DRP) และแผนตอบสนองเหตุการณ์ด้านไซเบอร์ (Incident Response Plan: IRP) อย่างเป็นระบบ
แผนดังกล่าวถูกบูรณาการภายใต้กระบวนการบริหารจัดการเหตุการณ์ (Incident Management Process) เพื่อรองรับเหตุการณ์ด้านไซเบอร์และเหตุขัดข้องทางเทคโนโลยีสารสนเทศ พร้อมลดผลกระทบต่อการดำเนินธุรกิจ โดยมีการทดสอบและทบทวนแผน DRP และ IRP อย่างน้อยปีละ 1 ครั้ง รวมถึงปรับปรุง BCP, DRP และ IRP อย่างต่อเนื่อง
นอกจากนี้ บริษัทมีมาตรการควบคุมด้านความมั่นคงปลอดภัยสารสนเทศที่สอดคล้องกับกฎหมายและมาตรฐานสากลที่เกี่ยวข้อง เช่น พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) และกรอบมาตรฐาน NIST Cybersecurity Framework เพื่อเสริมสร้างความมั่นใจในการดำเนินธุรกิจอย่างต่อเนื่องและปลอดภัย
บริษัท ซีพี ออลล์ จำกัด (มหาชน) ให้ความสำคัญอย่างยิ่งต่อความสามารถในการดำเนินธุรกิจอย่างต่อเนื่อง แม้ในสถานการณ์ที่ไม่คาดคิด โดยได้จัดทำแผนความต่อเนื่องทางธุรกิจ (BCP) ที่ครอบคลุมถึงเหตุการณ์สำคัญต่าง ๆ ที่อาจกระทบต่อการดำเนินงานและความมั่นคงปลอดภัยของข้อมูล ทั้งในด้านกายภาพและทางไซเบอร์ ดังนี้:
1) กรณีเหตุไฟฟ้าขัดข้องหรืออัคคีภัย (In the Event of Power Outage or Fire Incident)
บริษัทมีมาตรการรองรับเหตุฉุกเฉินที่อาจกระทบต่อศูนย์คอมพิวเตอร์หรือระบบสำคัญ ได้แก่
เพื่อจำกัดผลกระทบและรักษาความต่อเนื่องทางธุรกิจ
2) กรณีภัยคุกคามด้านความมั่นคงปลอดภัยสารสนเทศ (In the Event of Cybersecurity Incidents and Information Security Threats)
บริษัทมีแผนตอบสนองเหตุการณ์ด้านไซเบอร์ (IRP) ที่เชื่อมโยงกับ BCP และ DRP เพื่อรองรับเหตุการณ์ เช่น การโจมตีด้วย Ransomware การรั่วไหลของข้อมูล หรือการเข้าถึงระบบโดยไม่ได้รับอนุญาต โดยมีแนวทางดังนี้
เพื่อเสริมสร้างความพร้อมและลดความเสี่ยงต่อการดำเนินธุรกิจ
บริษัทดำเนินการตรวจสอบและประเมินความเสี่ยงด้านความมั่นคงปลอดภัยของข้อมูลอย่างต่อเนื่อง เพื่อป้องกันภัยคุกคามทางไซเบอร์และเสริมสร้างความมั่นใจในการให้บริการ โดยมีแนวทางสำคัญดังนี้
1. การประเมินช่องโหว่ระบบงานทั่วไป (Vulnerability Assessment)
บริษัทดำเนินการสแกนและประเมินช่องโหว่ของระบบสารสนเทศอย่างต่อเนื่องด้วยเครื่องมืออัตโนมัติ ครอบคลุมทั้งระบบภายในและระบบที่ให้บริการทางธุรกิจ โดยในปี 2568 ผลการประเมินภาพรวมอยู่ในระดับ Grade B และมีการติดตาม แก้ไข และบริหารจัดการช่องโหว่ที่มีความเสี่ยงสูงอย่างต่อเนื่อง
2. การทดสอบความมั่นคงปลอดภัยของระบบงานสำคัญ (Penetration Testing)
ระบบงานสำคัญทางธุรกิจต้องผ่านการทดสอบด้านความมั่นคงปลอดภัยก่อนเปิดใช้งานจริง โดยดำเนินการร่วมกับผู้เชี่ยวชาญภายนอก เพื่อค้นหาและลดความเสี่ยงจากช่องโหว่ที่อาจถูกนำไปใช้โจมตี ทั้งนี้ ในปี 2568 บริษัทได้ดำเนินการทดสอบระบบงานสำคัญจำนวน 23 ระบบ
3. การจัดอันดับความมั่นคงปลอดภัยของเว็บไซต์ (Security Rating)
บริษัทมีการประเมินระดับความมั่นคงปลอดภัยของระบบที่เชื่อมต่ออินเทอร์เน็ตโดยผู้ให้บริการอิสระ ซึ่งครอบคลุมการวิเคราะห์ช่องโหว่ของเวบไซท์บริษัท และความเสี่ยงทางไซเบอร์มากกว่า 200 หมายเลข IP โดยในปี 2568 บริษัทได้รับคะแนนเฉลี่ย 790 คะแนน (ระดับ A) สูงกว่าค่าเฉลี่ยสากลที่ 730 คะแนน สะท้อนถึงประสิทธิภาพในการบริหารจัดการความเสี่ยงด้านไซเบอร์ขององค์กร
บริษัทให้ความสำคัญกับการตรวจสอบภายในด้านเทคโนโลยีสารสนเทศและความมั่นคงปลอดภัยของข้อมูล เพื่อให้การดำเนินงานเป็นไปตามมาตรฐาน นโยบาย และกฎหมายที่เกี่ยวข้อง
บริษัทดำเนินการตรวจสอบภายในปีละ 2 ครั้ง ภายใต้ขอบเขตมาตรฐานสากล ได้แก่ ISO/IEC 20000, ISO/IEC 27001 และ ISO/IEC 27701
ผลการตรวจสอบประจำปี 2568 พบประเด็นที่ต้องปรับปรุงในระดับ Minor ซึ่งส่วนใหญ่เป็นประเด็นด้านเอกสารและการปฏิบัติให้สอดคล้องกับกระบวนการที่กำหนด โดยบริษัทได้ให้ความสำคัญในการดำเนินการติดตาม แก้ไขและปรับปรุงอย่างต่อเนื่อง
บริษัทมอบหมายให้ผู้ตรวจประเมินและที่ปรึกษาภายนอกที่มีความเชี่ยวชาญเข้าตรวจสอบ ทบทวน และให้ข้อเสนอแนะเพื่อการพัฒนาอย่างต่อเนื่อง จนนำไปสู่การรักษามาตรฐานและการรับรองในระดับสากล ดังนี้
1. ISO/IEC 20000 มาตรฐานการบริหารจัดการบริการด้านเทคโนโลยีสารสนเทศ
2. ISO/IEC 27001 มาตรฐานระบบบริหารจัดการความมั่นคงปลอดภัยของข้อมูล
3. ISO/IEC 27701 มาตรฐานระบบบริหารจัดการข้อมูลส่วนบุคคล
ผลการตรวจสอบประจำปี 2568 พบประเด็นในระดับข้อเสนอแนะ (OFI: Opportunity for Improvement) เพื่อยกระดับประสิทธิภาพในแต่ละมาตรฐานให้ดีมากยิ่งขึ้น ซึ่งบริษัทได้นำไปดำเนินการปรับปรุงอย่างต่อเนื่องและดำเนินการพัฒนาตามข้อเสนอแนะในทุกประเด็นเป็นที่เรียบร้อยแล้ว
บริษัทกำหนดช่องทางสำหรับพนักงานและผู้ใช้งานในการแจ้งเหตุการณ์หรือข้อสงสัยด้านความมั่นคงปลอดภัยสารสนเทศ ผ่านช่องทางที่กำหนด ได้แก่ Hotline Call 02 071-1500, 02-826-7733 หรืออีเมลถึงเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคค [email protected] หรือผู้ดูแลระบบความปลอดภัยไซเบอร์ [email protected]
เหตุการณ์ที่ได้รับแจ้งจะถูกบันทึกในระบบบริหารจัดการเหตุการณ์ (Incident Management System) และส่งต่อไปยังหน่วยงานที่เกี่ยวข้องเพื่อดำเนินการตรวจสอบ วิเคราะห์ และแก้ไขอย่างเร่งด่วน
ภายหลังการจัดการเหตุการณ์ บริษัทมีการจัดทำรายงานสรุปผล วิเคราะห์สาเหตุ และถอดบทเรียน เพื่อป้องกันการเกิดเหตุซ้ำและพัฒนากระบวนการบริหารจัดการอย่างต่อเนื่อง
ผลการดำเนินการด้านบริหารความมั่นคงปลอดภัยไซเบอร์ประจำปี 2568
| หัวข้อ | เป้าหมาย | จำนวนกลุ่มเป้าหมาย | คิดเป็น |
|---|---|---|---|
| การอบรม Cybersecurity Awareness | พนักงานร้าน สำนักงาน | 109,313 ราย | ร้อยละ 100 |
| การอบรม Cybersecurity Engineer | ผู้ดูแลระบบความปลอดภัย | 35 ราย | ร้อยละ 100 |
| การทำสอบ Cyber Drill | สำนักงาน | 10,810 ราย | ร้อยละ 100 |
| การซ้อมแผน Incident Response Plan | ผู้บริหาร | CMC, BIRT, CSIRT Team | ร้อยละ 100 |
| หัวข้อ | ค่าเฉลี่ยอุตสาหกรรม | ค่าประเมินที่ได้ |
|---|---|---|
| การประเมินโดย Cybersecurity Self-Assessment (NIST v1.1) By CPG | ร้อยละ 88 | ร้อยละ 93 |
| การประเมินโดย Security Rating By BitSight Service | 740 (100 – 900) | 790 |
บริษัทดำเนินการพัฒนาและยกระดับความมั่นคงปลอดภัยไซเบอร์อย่างต่อเนื่องตามกรอบมาตรฐาน NIST Cybersecurity Framework โดยในปี 2568 มีการดำเนินงานที่สำคัญ ดังนี้
| ลำดับ | กระบวนการ | โครงการควบคุมด้านความปลอดภัยสารสนเทศและไซเบอร์ที่โดดเด่นในปี 2568 |
|---|---|---|
| 1 | การระบุประเด็นความเสี่ยง (Identify) |
|
| 2 | การป้องกันระบบขององค์กร (Protect) |
|
| 3 | การตรวจจับสถานการณ์ที่ผิดปกติ (Detect) |
|
| 4 | การรับมือสถานการณ์ที่ผิดปกติ (Respond) |
|
| 5 | การฟื้นฟูระบบ (Recover) |
|
จำนวนการร้องเรียนที่ได้รับเกี่ยวกับการละเมิดข้อมูลส่วนบุคคลและการสูญหายของข้อมูล
ในปี 2568 บริษัทมีการตรวจพบและบริหารจัดการเหตุการณ์ด้านความมั่นคงปลอดภัยสารสนเทศรวมทั้งสิ้น 314 เหตุการณ์ โดยทุกเหตุการณ์ได้รับการตรวจสอบ ควบคุม และแก้ไขตามกระบวนการที่กำหนดอย่างมีประสิทธิภาพ
ทั้งนี้ ไม่มีเหตุการณ์ที่ส่งผลกระทบต่อข้อมูลของลูกค้า ผู้ใช้บริการ หรือพนักงาน และไม่พบความเสียหายที่มีนัยสำคัญต่อผู้มีส่วนได้ส่วนเสีย สะท้อนถึงประสิทธิภาพของมาตรการควบคุมและกระบวนการตอบสนองเหตุการณ์ของบริษัท
| หัวข้อ | เป้าหมาย | 2568 |
|---|---|---|
| จำนวนการละเมิดความปลอดภัยข้อมูลทั้งหมด | 0 | 314 |
| จำนวนลูกค้า ผู้ใช้งาน และพนักงานทั้งหมดที่ได้รับผลกระทบจากการละเมิด | 0 | 0 |
นโยบายและแนวปฏิบัติที่เกี่ยวข้อง
| นโยบายการรักษาความปลอดภัยระบบเทคโนโลยีสารสนเทศ | ดาวน์โหลด |