แนวทางการดำเนินงาน
โครงสร้างการบริหารความเสี่ยงองค์กร
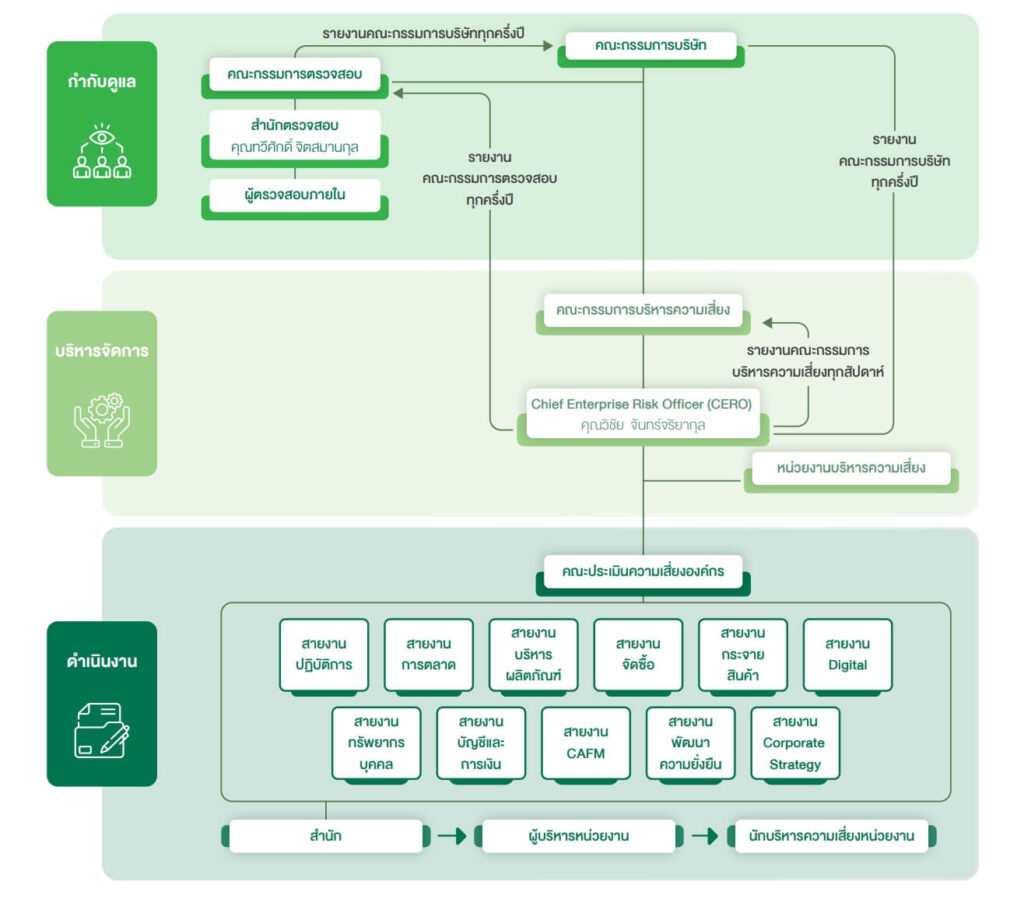
บริษัทดําเนินการบริหารจัดการความเสี่ยงอย่างเป็นระบบ โดยผนวกการทบทวนแผนกลยุทธ์และเป้าหมายทางธุรกิจเข้ากับการวิเคราะห์ประเด็น ความยั่งยืนสําคัญ (Materiality Topics) เพื่อพัฒนาแนวทางการบริหารความเสี่ยงที่ครอบคลุมทุกมิติ โดยครอบคลุมความเสี่ยงหลัก 4 ประเภท ได้แก่ ความเสี่ยงทางธุรกิจ (Business Risk), ความเสี่ยงด้านความยั่งยืน (Sustainability Risk), ความเสี่ยงด้านภัยมืด (Black Swan) หรือเหตุการณ์ ที่ไม่สามารถคาดการณ์ได้ และความเสี่ยงใหม่ (Emerging Risk) ทั้งนี้ กระบวนการบริหารความเสี่ยงมุ่งเน้นการป้องกันและลดผลกระทบเชิงลบ อย่างมีประสิทธิภาพ เพื่อสนับสนุนการบรรลุเป้าหมายขององค์กรและสร้างคุณค่าร่วมให้แก่ผู้มีส่วนได้เสียทุกกลุ่ม
บริษัทได้แต่งตั้ง คณะกรรมการบริหารความเสี่ยง (Risk Management Committee) ทําหน้าที่กําหนดนโยบาย แผน และกรอบการบริหารความเสี่ยง รวมถึงกําหนดระดับความเสี่ยงที่ยอมรับได้ (Risk Appetite) โดยมีการทํางานร่วมกันกับหน่วยงานบริหารความเสี่ยงและหน่วยงานกํากับดูแล เพื่อให้การดําเนินงานด้านความเสี่ยงเป็นไปอย่างมีประสิทธิภาพและสอดคล้องกับหลักธรรมาภิบาลองค์กร (Good Corporate Governance) ทั้งนี้ คณะกรรมการบริหารความเสี่ยงยังมีหน้าที่รายงานผลการดําเนินงานต่อคณะกรรมการตรวจสอบและคณะกรรมการบริษัท ปีละ 2 ครั้ง เพื่อประเมินกระบวนการบริหารความเสี่ยงโดยรวม พร้อมเสนอแนวทางปรับปรุงเพื่อยกระดับประสิทธิภาพและลดความสูญเสียจากความเสี่ยงในทุกมิติ
นอกจากนี้ คณะกรรมการบริหารความเสี่ยงได้มีการประเมินตนเองรายคณะ ซึ่งใช้แบบประเมินที่ประยุกต์มาจากแบบของสมาคมส่งเสริมสถาบันกรรมการบริษัทไทย โดยเปรียบเทียงกับกฎบัตร ในปี 2568 คณะกรรมการบริหารความเสี่ยงได้ผลคะแนนการดำเนินงานระดับดีเยี่ยม ร้อยละ 86 และได้ผลคะแนนการดำเนินงานระดับดี ร้อยละ 13
การวิเคราะห์และประเมินความเสี่ยง
บริษัทมีการจัดลำดับความสำคัญของความเสี่ยง โดยมีเจ้าของความเสี่ยง (Risk Owner) เป็นผู้รับผิดชอบในการวิเคราะห์ประเด็นความเสี่ยงที่ค้นพบทั้งด้านโอกาสเกิดความเสี่ยง (Probability Rating Scale) และผลกระทบของความเสี่ยง (Impact Rating Scale) โดยใช้แผนภูมิความเสี่ยง (Risk Matrix) ซึ่งมีหลักการและแนวทาง ดังนี้
แผนภูมิความเสี่ยง
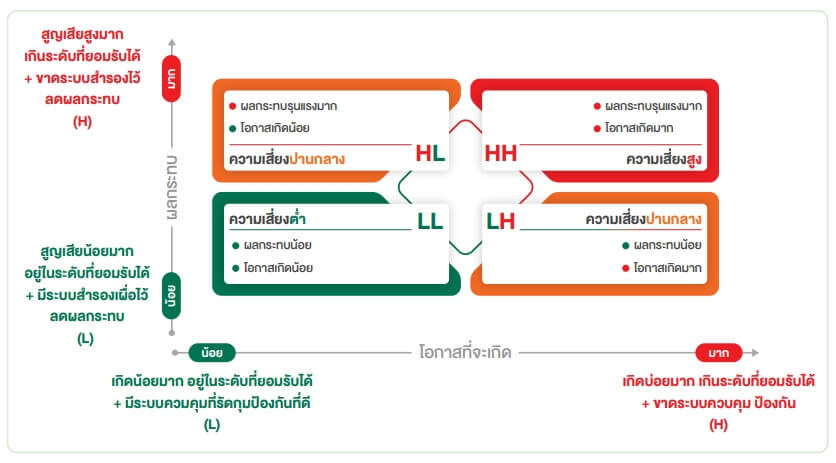
บริษัทจัดทําแผนควบคุมความเสี่ยงจะพิจารณาจากการจัดลําดับ ความเสี่ยง (Risk Prioritization) โดยใช้การวิเคราะห์แผนภูมิความเสี่ยง (Risk Matrix) ที่ประเมินทั้งโอกาสเกิดและผลกระทบของแต่ละความเสี่ยง รวมถึงความเสี่ยงที่เกี่ยวข้องกับการทุจริต และคอร์รัปชัน อีกทั้งยังต้องกําหนดดัชนีชี้วัด ประสิทธิผลการบริหารความเสี่ยง (Key Risk Indicator: KRI) เพื่อใช้ติดตามผลอย่างต่อเนื่อง พร้อมจัดเตรียมแผนฟื้นฟูความเสียหายที่เหมาะสม เพื่อรองรับเหตุการณ์ที่อาจเกิดขึ้น ทั้งหมดนี้มีเป้าหมายเพื่อสนับสนุน การดําเนินธุรกิจขององค์กรให้บรรลุเป้าหมายอย่างยั่งยืน
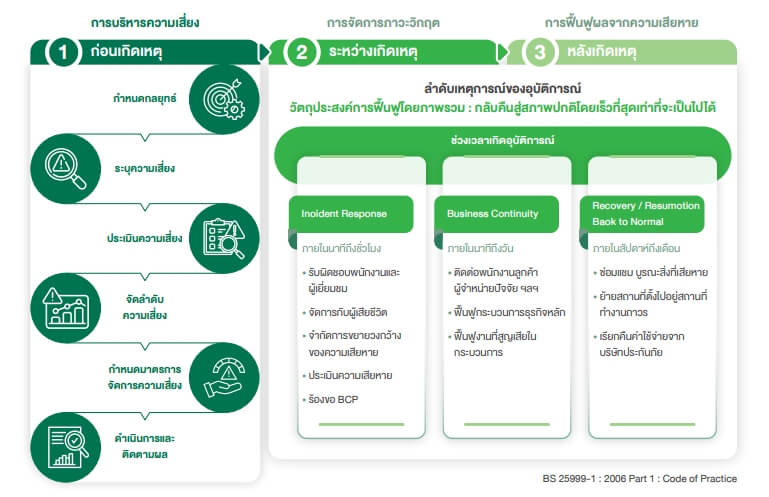
นอกจากนี้ บริษัทกําาหนดแนวทางและกรอบการดําเนินงานด้านการจัดการความเสี่ยงและภาวะวิกฤตประกอบด้วยการบริหารความเสี่ยงในระดับองค์กร โดยมุ่งเน้นการวางแผนและจัดการความเสี่ยงที่อาจส่งผลกระทบต่อการดําเนินงานในภาพรวม ควบคู่ไปกับการบริหารความเสี่ยงในระดับปฏิบัติการ ซึ่งเน้นควบคุมความเสี่ยงที่เกี่ยวข้องกับกระบวนการทํางานในแต่ละหน่วยงาน นอกจากนี้ องค์กรต้องสื่อสารข้อมูลด้านความเสี่ยงอย่างชัดเจน เพื่อสร้างความเข้าใจแก่พนักงานทุกระดับ การจัดทําแผนควบคุมความเสี่ยงจะพิจารณาจากการจัดลําดับความเสี่ยง (Risk Prioritization) โดยใช้การวิเคราะห์แผนภูมิความเสี่ยง (Risk Matrix) ที่ประเมินทั้งโอกาสเกิดและผลกระทบของแต่ละความเสี่ยง รวมถึงความเสี่ยงที่เกี่ยวข้องกับ การทุจริตและคอร์รัปชัน อีกทั้งยังต้องกําหนดดัชนีชี้วัดประสิทธิผลการบริหารความเสี่ยง (Key Risk Indicator: KRI) เพื่อใช้ติดตามผลอย่างต่อเนื่อง พร้อมจัดเตรียมแผนฟื้นฟูความเสียหายที่เหมาะสมเพื่อรองรับเหตุการณ์ที่อาจเกิดขึ้น ทั้งหมดนี้มีเป้าหมายเพื่อสนับสนุนการดําเนินธุรกิจขององค์กรให้บรรลุเป้าหมายอย่างยั่งยืน
บริษัทได้จัดทําแผนบริหารความต่อเนื่องทางธุรกิจ (Business Continuity Plan: BCP) เพื่อเตรียมความพร้อมรับมือกับสถานการณ์ที่เปลี่ยนแปลง อย่างรวดเร็ว โดยมีเป้าหมายเพื่อให้การดําเนินงานของบริษัทเป็นไปอย่างต่อเนื่องและไม่หยุดชะงัก นอกจากนี้ ทุก ๆ 6 เดือน จะมีการรายงาน ความคืบหน้าของการดําเนินงานจากคณะกรรมการบริหารความเสี่ยงให้แก่คณะกรรมการตรวจสอบและคณะกรรมการบริษัททราบ
สำนักตรวจสอบจะทำหน้าที่ตรวจสอบและประเมินการดำเนินงานตามมาตรการลดความเสี่ยง เพื่อให้มั่นใจว่าการดำเนินงานสอดคล้องกับหลักการกำกับดูแลกิจการที่ดี รวมถึงกรอบการควบคุมภายในของ The Committee of Sponsoring Organizations of the Treadway Commission (COSO) และมาตรฐานสากลด้วยการบริหารความต่อเนื่องทางธุรกิจ ISO 22301: Business Continuity Management (BCM) เป้าหมายสำคัญคือเพื่อให้ความเสี่ยงของบริษัทอยู่ในระดับที่สามารถยอมรับและจัดการได้ ทั้งนี้ ในปี 2568 บริษัทในกลุ่มได้รับการรับรองมาตรฐานการจัดการความต่อเนื่องทางธุรกิจ (ISO 22301: BCM) เพิ่มขึ้นอีกจำนวน 4 แห่ง ได้แก่ ศูนย์กระจายสินค้า RDC ลำพูน, ศูนย์กระจายสินค้า CDC เชียงใหม่, ศูนย์กระจายสินค้า BCD เชียงใหม่ และศูนย์กระจายสินค้า CDC ภูเก็ต รวมพื้นที่ผ่านการรับรองมาตรฐานระบบแล้ว 17 แห่งทั่วประเทศ
กรอบการบริหารความเสี่ยงและภาวะวิกฤตเพื่อการดำเนินธุรกิจอย่างยั่งยืน
บริษัทดําเนินการประเมินและทบทวนการบริหารจัดการความเสี่ยงอย่างต่อเนื่อง โดยผสานแผนกลยุทธ์ทางธุรกิจเข้ากับการวิเคราะห์ประเด็น ความยั่งยืนที่สําคัญ (Materiality Analysis) กระบวนการนี้มุ่งเน้นการบริหารจัดการความเสี่ยงสําคัญอย่างครอบคลุม 4 ประเภท ได้แก่ ความเสี่ยง ทางธุรกิจ (Business), ความเสี่ยงด้านความยั่งยืน (Sustainability), ความเสี่ยงใหม่ (Emerging), และ ความเสี่ยงภัยมืด (Black Swan) ระบบบริหารความเสี่ยงที่มีประสิทธิภาพนี้ไม่เพียงแต่กําหนดมาตรการป้องกันและลดผลกระทบ แต่ยังช่วยเสริมความแข็งแกร่งให้องค์กรสามารถบรรลุเป้าหมายและสร้างคุณค่าให้แก่ผู้มีส่วนได้เสียได้อย่างยั่งยืน ทั้งนี้ บริษัทดําเนินงานประเมินความเสี่ยงเป็นประจําทุกไตรมาส เพื่อให้การบริหาร จัดการความเสี่ยงมีประสิทธิภาพเป็นไปตามเป้าหมาย พร้อมทั้งระบุกลุ่มความเสี่ยงที่อาจส่งผลกระทบต่อการดําเนินธุรกิจออกเป็น 4 กลุ่ม ดังนี้
กลุ่มความเสี่ยงทางธุรกิจ
กลุ่มความเสี่ยงด้านความยั่งยืน
กลุ่มความเสี่ยงที่เกิดใหม่
กลุ่มความเสี่ยงภัยมืดหรือความเสี่ยงที่คาดไม่ถึง
เพื่อส่งเสริมให้พนักงานมีส่วนร่วมในการบริหารความเสี่ยงและสามารถรับมือต่อการเปลี่ยนแปลงของสภาพแวดล้อมทางธุรกิจได้อย่างทันท่วงที บริษัทได้ให้ความสำคัญกับการเสริมสร้างความรู้และกลไกการควบคุมภายใน ดังนี้
กลไกการควบคุมภายในและตรวจติดตามความเสี่ยง
ประเมินกิจกรรมที่มีความเสี่ยงสูง
คัดเลือกกระบวนการที่มีความเสี่ยงสูง
กำหนดมาตรการควบคุมความเสี่ยง
สุ่มตรวจประเมินมาตรการควบคุมโดยผู้ตรวจสอบ
พร้อมกันี้ บริษัทจัดอบรมให้ความรู้เรื่องมาตรการลดความเสี่ยงที่เกี่ยวข้องแก่หน่วยงานต่างๆ อย่างสม่ำเสมอ โดยมีผู้ประสานงานด้านความเสี่ยงทำหน้าที่ถ่ายทอดความรู้เชิงรุกทุกไตรมาส การดำเนินการนี้เป็นการสนับสนุนการขับเคลื่อนกลยุทธ์องค์กร และสร้างความตระหนักรู้ร่วมกัน
โครงการต่อเนื่อง อบรมการบริหารความเสี่ยงและการบริหารความต่อเนื่องทางธุรกิจสำหรับ Risk Champion
หน่วยงานบริหารความเสี่ยงร่วมกับบริษัท ปัญญธารา จำกัด และบริษัท ออลล์ เทร่นนิ่ง จำกัด ได้จัดอบรมออนไบน์ในหัวข้อ “การบริหารความเสี่ยงและความต่อเนื่องทางธุรกิจสำหรับ Risk Champion ประจำปี 2568” โดยมีวัตถุประสงค์เพื่อพัฒนาทักษะและสร้างประสบการณ์เรียนรู้ใหม่ๆ ที่สามารถนำไปปรับใช้เป็นแนวทางการบริหารความเสี่ยงสำหรับกลุ่มธุรกิจ ซีพี ออลล์ รวมถึงเพิ่มศักยภาพในการตรวจประเมินการบริหารความเสี่ยงของหน่วยงานตามเกณฑ์ Risk Score
ผู้เข้าร่วมโครงการจะต้องทำแบบทดสอบหลังการอบรมเพื่อประเมินความเข้าใจ พร้อมทั้งเสริมสร้างความตระหนักในกระบวนการค้นหาความเสี่ยงและแนวทางป้องกัน เพื่อให้ธุรกิจสามารถดำเนินการได้อย่างต่อเนื่องและไม่หยุดชะงัก สำหรับปีนี้มี Risk Champion จากกลุ่มธุรกิจ ซีพี ออลล์ เข้าร่วมโครงการมากกว่า 1,462 คน นอกจากนี้ บริษัทยังได้จัดสัมมนาผู้ประสานงานด้านการบริหารความต่อเนื่องทางธุรกิจเป็นปีแรก โดยมีผู้เข้าร่วมสัมนาจำนวน 472 คน เพื่อเสริมสร้างศักยภาพในการเตรียมความพร้อมและรับมือกับเหตุการณ์ที่ไม่คาดคิดของหน่วยงาน
โครงการต่อเนื่อง ค้นหาภัยมืด
บริษัทดำเนินโครงการค้นหาภัยมืด (Black Swan) ต่อเนื่องเป็นปีที่ 12 เพื่อสร้างความตระหนักเรื่องความเสี่ยงให้แก่บุคลากรในองค์กร พร้อมทั้งสนับสนุนให้ผู้บริหารและพนักงานมีส่วนร่วมในการค้นหาความเสี่ยงซึ่งอาจส่งผลกระทบต่อการดำเนินงานและเป้าหมายขององค์กร โดยจัดกิจกรรมการส่งประเด็นความเสี่ยงเข้าประกวดผ่านช่องทางที่หลากหลาย โดยประเด็นความเสี่ยงที่เน้นเป็น 6 ประเด็น ดังนี้
การดำเนินกิจกรรมทางธุรกิจอย่างต่อเนื่อง
กระบวนการทำงาน
สินค้าและบริการ
การว่าจ้างหน่วยงานภายนอก
ความยั่งยืนองค์กร
กิจกรรมที่เกี่ยวข้องกับริษัทในกลุ่ม
ประเด็นความเสี่ยงที่ได้รับรางวัลจะถูกนํามาพิจารณาเพื่อออกมาตรการรองรับและจัดการให้เหมาะสม เพื่อพัฒนาไปสู่การปฏิบัติจริงอย่างมี ประสิทธิภาพ ในปี 2568 มีประเด็นที่พนักงานส่งเข้าประกวดทั้งสิ้นกว่า 2,295 ประเด็นความเสี่ยง โดย 5 อันดับความเสี่ยงที่มีผู้ส่งผลงาน เข้าร่วมสูงสุด ได้แก่ 1. ความเสี่ยงที่เกี่ยวเนื่องมาจากสุขภาพและความปลอดภัย 2. ความเสี่ยงในการเข้าถึงข้อมูลสารสนเทศ (Information Access Risk) 3. ความเสี่ยงภัยที่เป็นมหันตภัย (CATASTROPHIC RISK) 4. ความเสี่ยงที่เกิดจากกระบวนการทํางานภายใน 5. ความเสี่ยง เกี่ยวกับประสิทธิภาพ ประสิทธิผลจากการลงมือปฏิบัติ
นอกจากนี้ บริษัทจัดให้มีการประเมิน Risk Score เพื่อวัดประสิทธิภาพในการบริหารความเสี่ยงของหน่วยงานโดยรวม และนําข้อเสนอแนะ ไปพัฒนาและปรับปรุงระบบบริหารความเสี่ยงทุกพื้นที่ให้มีประสิทธิภาพยิ่งขึ้น ครอบคลุมกว่า 83 หน่วยงาน ในทุกไตรมาส พร้อมกันนี้ บริษัทเปิดบริการให้คําแนะนําและแลกเปลี่ยนความรู้ผ่านระบบออนไลน์ ตลอดจนนําเสนอตัวอย่างที่ดีของการบริหารความเสี่ยง เพื่อยกระดับ ความรู้ความสามารถผ่านโครงการ Risk Score Clinic ทุกสัปดาห์ สําหรับหน่วยงานที่มีผลการดําเนินงานที่ดีสม่ําเสมอ จะได้รับประกาศเชิดชู โดย Chief Enterprise Risk Officer และประธานกรรมการบริหาร เพื่อสร้างความภาคภูมิใจให้กับบุคคลากรด้านความเสี่ยงของหน่วยงาน
ความเสี่ยงที่เกิดใหม่ (Emerging Risks)
บริษัทให้ความสําคัญต่อการบริหารจัดการความเสี่ยงในการดําเนินธุรกิจอย่างรอบด้าน โดยกําหนดมาตรการและแนวทางในการติดตาม ประเมิน และตอบสนองต่อความเสี่ยงอย่างทันท่วงที อีกทั้งยังมีการทบทวนประเด็นความเสี่ยงและแนวโน้มการเปลี่ยนแปลงต่าง ๆ เป็นประจําทุกปี เพื่อระบุ และประเมินความเสี่ยงใหม่ที่อาจเกิดขึ้นและส่งผลกระทบต่อการดําเนินธุรกิจ โดยในปีนี้บริษัทได้ระบุความเสี่ยงเกิดใหม่จํานวน 3 ประเด็น พร้อมทั้งดําเนินการวิเคราะห์ผลกระทบที่อาจเกิดขึ้นส่งผลต่อการดําเนินธุรกิจและกําหนดมาตรการจัดการเบื้องต้น ดังต่อไปนี้
ความเสี่ยงจากการเปลี่ยนแปลงอย่างรวดเร็วของเทคโนโลยี Generative Al ในธุรกิจ E-Commerce
แนวโน้มการขายผ่านช่องทาง Online ปี 2568 มีการนําเทคโนโลยี Generative Al เข้ามาใช้มากขึ้นในธุรกิจ E-Commerce ซึ่งเป็นปี แห่ง Live Commerce Cross-border และ E-Commerce สินค้าจีนได้ขยายตลาดมาสู่ไทยมากขึ้น คาดการณ์ว่าจะมีคู่แข่งทางการตลาด รายใหม่เข้ามามีบทบาทเพิ่มขึ้น อาทิ แพลตฟอร์มช้อปออนไลน์จากต่างประเทศที่เน้นสินค้าราคาถูก ส่งผลให้ธุรกิจ E-Commerce ในประเทศไทยเติบโตสูงขึ้นคิดเป็นร้อยละ 19 อ้างอิงจากสรุปรายงานเศรษฐกิจดิจิทัลเอเชียตะวันออกเฉียงใต้ของ Google ปีที่ผ่านมา และ ยังส่งผลให้ธุรกิจ E-Commerce ของ ซีพี ออลล์ เติบโตขึ้นในสัดส่วนร้อยละ 11 ของยอดขายรวม
การเปลี่ยนแปลงอย่างรวดเร็วของเทคโนโลยี Generative Al ในธุรกิจ E-Commerce ก่อให้เกิดความเสี่ยงเกิดใหม่ต่อ ซีพี ออลล์ จากการแข่งขันในตลาดออนไลน์ที่รุนแรงขึ้น โดยเฉพาะการเข้ามาของแพลตฟอร์มต่างประเทศที่ใช้ AI ลดต้นทุนและ เพิ่มความสามารถในการนําเสนอสินค้าเฉพาะบุคคลในระดับสูง ซึ่งอาจส่งผลให้สัดส่วนยอดขาย Online ของ ซีพี ออลล์ เติบโตช้ากว่าตลาด และทําให้ความสามารถในการดึงดูดลูกค้าในช่องทางดิจิทัลลดลง
นอกจากนี้ การปรับตัวอย่างรวดเร็วของเทคโนโลยี AI ยังสร้างแรงกดดันด้านต้นทุนและการลงทุนในระบบเทคโนโลยี โครงสร้าง พื้นฐานด้านข้อมูล บริษัทย่อย และศูนย์กระจายสินค้า เพื่อตอบสนองต่อประสบการณ์ลูกค้าที่เปลี่ยนแปลงอย่างต่อเนื่อง หาก AI ถูกนํามาใช้เต็มรูปแบบในตลาดภายใน 3-5 ปีข้างหน้า บริษัทอาจต้องเผชิญต้นทุนลงทุนที่เพิ่มขึ้นอย่างมีนัยสําคัญ รวมถึงความเสี่ยง จากความคลาดเคลื่อนของระบบแนะนําสินค้า/สั่งสินค้าแบบอัตโนมัติ (Al Ordering) ซึ่งอาจทําให้เกิดสต๊อกเกิน/ขาด กระทบ ยอดขาย และคุณภาพประสบการณ์ลูกค้า
ความเสี่ยงด้านข้อมูลส่วนบุคคลและไซเบอร์ยังมีแนวโน้มเพิ่มขึ้นจากการใช้ AI วิเคราะห์ข้อมูลลูกค้าปริมาณมาก หากไม่มีมาตรการ กํากับดูแลที่เพียงพอ อาจนําไปสู่เหตุการณ์ด้านชื่อเสียง ความเชื่อมั่นของลูกค้า และความไม่สอดคล้องตามกฎหมายคุ้มครองข้อมูล
โดยรวมความเสี่ยงเหล่านี้อาจกระทบประสิทธิภาพการดําเนินงาน ค่าใช้จ่ายในการลงทุน ความสามารถในการแข่งขันในตลาด Online และภาพลักษณ์แบรนด์ 7-Eleven ในระยะยาว หาก ซีพี ออลล์ ปรับตัวไม่ทันต่อการเปลี่ยนแปลงของเทคโนโลยี Generative Al ที่เกิดขึ้นอย่างรวดเร็ว
ซีพี ออลล์ มุ่งลงทุนด้านเทคโนโลยี Generative Al เป็นเครื่องมือช่วยวิเคราะห์ความต้องการผลิตภัณฑ์และบริการของลูกค้า แต่ละราย ในการระบุสินค้าหรือหมวดหมู่สินค้าที่ลูกค้าสนใจแบบเฉพาะตัวบุคคล (Personalization) เพื่อคัดเลือกและสั่งสินค้า (Al Ordering) ได้อย่างเหมาะสม ตรงตามสถานการณ์และปัจจัยแวดล้อมต่าง ๆ สามารถเพิ่มรายได้เฉลี่ยต่อร้านต่อวันให้สูงขึ้น ประมาณร้อยละ 3.7 รวมทั้งพัฒนาช่องทางติดต่อสื่อสารกับลูกค้าที่มีความหลากหลายและสอดคล้องกับพฤติกรรมการสื่อสาร ของลูกค้า โดยเฉพาะช่องทาง Online ผ่านสื่อสังคม Online ที่ได้รับความนิยมในปัจจุบันอย่าง TikTok, Instagram, X (Twitter), Line, YouTube และ Facebook รวมไปถึงการ Streaming Live เพื่อวิเคราะห์เชิงลึก และเข้าใจความต้องการของลูกค้า ด้วยเทคโนโลยีอย่างรวดเร็วและแม่นยํายิ่งขึ้น นําไปสู่การนําเสนอสินค้าและบริการให้ตรงตามความต้องการของลูกค้าที่เปลี่ยนแปลงไปในอนาคต
ซีพี ออลล์ ติดตามการเปลี่ยนแปลงของเทคโนโลยี Generative Al ที่เข้ามามีบทบาทต่อการดําเนินธุรกิจบริษัทฯ อย่างใกล้ชิด โดยกําหนดยุทธศาสตร์ธุรกิจ การเติบโตจากจุดแข็ง ตอบรับวิถีชีวิตใหม่และสังคมดิจิทัล เพื่อรับมือแนวโน้มการเปลี่ยนแปลงดังกล่าว ผ่านการปรับปรุงรูปแบบการสร้างประสบการณ์ที่ดีให้กับลูกค้า เช่น นําเสนอสินค้าใหม่ ๆ พร้อมกับการส่งเสริมการขายผสมผสาน กับการบริการแบบ Signature-service ของพนักงานภายในร้าน ที่ทําหน้าที่เป็นทั้งผู้จัดสินค้า และผู้ส่งมอบสินค้า เป็นต้น ซึ่งจะ สร้างความผูกผัน ความไว้ใจให้กับลูกค้าและทําให้พนักงานในร้านรับทราบความต้องการของลูกค้าและเสนอสินค้า ให้ได้ตาม ความต้องการจริงของลูกค้า รวมทั้งเพิ่มรูปแบบของช่องทางการเข้าถึงสินค้าและบริการด้วยความสะดวกในการซื้อผ่านทั้งรูปแบบ ร้านสาขา ตู้จําหน่ายสินค้าอัตโนมัติ (Vending Machine) รวมไปถึงแพลตฟอร์มบนช่องทาง Online ได้แก่ 7Delivery ที่เป็น การให้บริการสั่งและส่งสินค้าตามความต้องการ (On-demand Delivery) และ All Online ห้างใกล้บ้าน ซึ่งกลยุทธ์ดังกล่าวได้รับ การตอบรับในระดับดีอย่างต่อเนื่อง โดยเฉพาะร้านสาขาที่เป็นจุดที่มีนักท่องเที่ยวต่างชาติเข้ามาใช้บริการจํานวนมาก
ความเสี่ยงจากการไม่บรรลุเป้าหมายการปล่อยคาร์บอนสุทธิเท่ากับศุนย์จากห่วงโซ่อุปทาน
บริษัทมอบหมายให้คณะอนุกรรมการพัฒนาความยั่งยืนกํากับดูแล ด้านการจัดการเปลี่ยนแปลงสภาพภูมิอากาศ และทีมปฏิบัติงาน เฉพาะด้าน เช่น ทีมเพิ่มประสิทธิภาพการใช้พลังงานและการอนุรักษ์พลังงาน ทีมติดตั้งพลังงานแสงอาทิตย์ ทีมพัฒนาบรรจุภัณฑ์ ที่เป็นมิตรต่อสิ่งแวดล้อม เป็นต้น ทําหน้าที่บริหารงานที่เกี่ยวข้องกับการรับมือต่อการเปลี่ยนแปลงสภาพภูมิอากาศ ภายใต้กลยุทธ์ “เซเว่นโกกรีน (7 Go Green)” ซึ่งมุ่งเน้นการลดการปล่อยก๊าซเรือนกระจกจากการดําเนินธุรกิจให้เป็นไปตามเป้าหมาย มุ่งสู่ความเป็นกลางทางคาร์บอน (Carbon Neutral) ภายในปี 2573 และมุ่งสู่การปล่อยก๊าซเรือนกระจกสุทธิเป็นศูนย์ (Net Zero Emission) ภายในปี 2593 การบริหาร การจัดการก๊าซเรือนกระจกแบ่งออกเป็น 3 กลุ่ม ได้แก่ การปล่อยก๊าซเรือนกระจกทางตรง (Scope 1) การปล่อยก๊าซเรือนกระจกทางอ้อม จากการใช้พลังงาน (Scope 2) การปล่อยก๊าซเรือนกระจกทางอ้อมอื่น ๆ (Scope 3) อีกทั้งบริษัทได้บริษัทได้กําหนดและประกาศเป้าหมาย Net Zero ขององค์กรอย่างเป็นทางการ และผ่านการตรวจสอบความ (Validation) ตามแนวทางของ เป้าหมายที่อิงหลักวิทยาศาสตร์ (Science Based Targets initiative: SBTi) แล้ว ซึ่งสะท้อนให้เห็นถึงความมุ่งมั่นของบริษัทในการลดการปล่อยก๊าซเรือนกระจก ตามหลักวิทยาศาสตร์อย่างแท้จริง นอกจากนี้ บริษัทกําหนดกรอบการดําเนินงานและแนวทางในการ ดําเนินธุรกิจด้วยความรับผิดชอบ ต่อการเปลี่ยนแปลงสภาพภูมิอากาศ ตลอดห่วงโซ่อุปทาน ซึ่งสอดคล้องกับแนวทางของคณะทํางาน เปิดเผยข้อมูลการเงินที่เกี่ยวข้อง กับสภาพอากาศ (Task Force on Climate-related Financial Disclosure: TCFD) รวมทั้งการเปิดเผยเกี่ยวกับการเปลี่ยนแปลง สภาพภูมิอากาศ (IFRS S2 Climate-related Disclosures) อีกด้วย
ในการบรรลุเป้าหมายนี้มีความสําคัญเนื่องจาก ก๊าซเรือนกระจกส่วนใหญ่ของบริษัทมาจากกิจกรรมทางอ้อมอื่น ๆ (Scope 3) ที่เกิดจาก กิจกรรมในห่วงโซ่อุปทานทั้งหมดขององค์กร ไม่ว่าจะเป็นการปล่อยก๊าซเรือนกระจกที่เกิดขึ้นจากกระบวนการผลิตสินค้าที่บริษัทซื้อมาใช้ หรือใช้ในการผลิตสินค้าของตัวเอง การขนส่ง การกระจายสินค้า การใช้ผลิตภัณฑ์ และการกําจัดขยะ ซึ่งเป็นส่วนที่มีสัดส่วนของการปล่อย ก๊าซเรือนกระจกมากที่สุดถึงร้อยละ 88 ของก๊าซเรือนกระจกทั้งหมด คิดเป็น 13 ล้านตันคาร์บอนไดออกไซด์ ในปี 2573 อาจส่งผล ให้ต้นทุนสินค้าเพิ่มขึ้นจากการจ่ายค่าการปล่อยก๊าซเรือนกระจกทางอ้อมจํานวนดังกล่าว
การบรรลุเป้าหมายด้านสภาพภูมิอากาศที่ผ่านการตรวจสอบจาก SBTI ที่บริษัทกําหนดไว้ ส่งผลให้บริษัทต้องเร่งดําเนินงาน ร่วมกับคู่ค้าในห่วงโซ่อุปทานให้ปรับตัวสู่สังคมคาร์บอนต่ํา ทั้งผู้ประกอบการรายเล็กและรายใหญ่จําเป็นต้องปรับกระบวนการ ผลิต การจัดการพลังงาน และเทคโนโลยีที่เกี่ยวข้อง ซึ่งนําไปสู่ต้นทุนการผลิตที่สูงขึ้น โดยเฉพาะคู่ค้ารายเล็กที่มักเผชิญข้อจํากัด ด้านศักยภาพบุคลากร ระบบจัดเก็บข้อมูล และการรายงานข้อมูลการปล่อยก๊าซเรือนกระจก ทําให้ต้องได้รับการสนับสนุน ด้านองค์ความรู้และเงินทุนจากบริษัทเพิ่มเติม สําหรับการดําเนินงานภายในของบริษัทเอง จําเป็นต้องลงทุนในโครงการลดการ ปล่อยก๊าซเรือนกระจกเพิ่มเติม เช่น การปรับรูปแบบการเดินทางของพนักงาน โครงการด้านพลังงาน และการจัดการของเสีย ซึ่งส่งผลให้ต้นทุนการดําเนินงานโดยรวมเพิ่มขึ้นรวม 8,976 ล้านบาท แม้บริษัทมีความมุ่งมั่นชัดเจนในการดําเนินงานตาม เป้าหมาย Net Zero ที่ได้รับการรับรองจาก SBTI แต่การบรรลุเป้าหมายในระยะยาวยังขึ้นอยู่กับความพร้อมและความร่วมมือจาก ผู้มีส่วนได้เสียในทุกกลุ่ม หากฝ่ายใดฝ่ายหนึ่งไม่สามารถดําเนินงานได้ตามแนวทางที่กําหนด อาจเกิดความเสี่ยงต่อการไม่บรรลุ เป้าหมายด้านสภาพภูมิอากาศ ซึ่งจะส่งผลต่อภาพลักษณ์ของบริษัท “ฟอกเขียว” (Greenwashing) และอาจนําไปสู่แรงต่อต้านจากสังคมในอนาคต
บริษัทมุ่งมั่นในการดําเนินงานภายใต้กลยุทธ์ความยั่งยืน ครอบคลุมมิติธรรมาภิบาลและเศรฐกิจ สังคม และสิ่งแวดล้อม ได้แก่ กลยุทธ์ 7 Go green 7 Go Together และ 7 Go Right รวมถึงการประเมินความเสี่ยงถึงผลกระทบอย่างมีนัยสําคัญของผู้มีส่วนได้เสีย ทุกกลุ่มครอบคลุมผลกระทบเชิงบวกและเชิงลบในการลดการปล่อยก๊าซเรือนกระจกอันเนื่องมาจากคู่ค้า บริษัทได้กําหนดนโยบาย และคู่มือการจัดซื้อจัดจ้างอย่างยั่งยืน เพื่อคัดเลือกและส่งเสริมคู่ค้า เช่น การทําการเกษตรอย่างยั่งยืน การส่งเสริมผลิตภัณฑ์ ที่เป็นมิตรต่อสิ่งแวดล้อม เป็นต้น เพื่อลดการปล่อยก๊าซเรือนกระจกที่เกิดขึ้นจากคู่ค้า อีกทั้งบริษัทได้จัดทําการประเมินขีด ความสามารถ และความพร้อมของคู่ค้าในการปรับตัวสู่สังคมคาร์บอนต่ํา และได้มีมาตรการในการส่งเสริมที่เหมาะสมในแต่ละกลุ่ม เช่น การเสริมสร้างความตระหนักและองค์ความรู้พื้นฐานในการลดการปล่อยก๊าซเรือนกระจกให้กับกลุ่มคู่ค้ารวมถึงการส่งเสริม และพัฒนาศักยภาพด้านการแข่งขัน การเติบโตเพิ่มช่องทางการจําหน่าย การเข้าถึงเทคโนโลยีนวัตกรรม และการดําเนิน ธุรกิจอย่างรับผิดชอบตามแนวคิด ESG ผ่านโครงการส่งเสริมพัฒนาศักยภาพและให้คําปรึกษาแก่ผู้ประกอบการ SMEs, โครงการศูนย์ 7 สนับสนุน SMEs และ โปรแกรม 3 ให้ ให้ช่องทางการขาย ให้ความรู้ การพัฒนา และให้การเชื่อมโยง รวมทั้ง การมอบสิทธิประโยชน์ให้แก่คู่ค้าที่ให้ความร่วมมือกับบริษัทในการขับเคลื่อนเป้าหมายการลดการปล่อย ก๊าซเรือนกระจกของประเทศ เป็นต้น บริษัทได้ลงทุนการพัฒนาระบบการผลิต ตลอดจนการจัดการและลดของเสียภายในการดําเนินธุรกิจเพื่อลดการปล่อยก๊าซเรือนกระจกทางอ้อมที่มีส่วนเกี่ยวข้องกับบริษัท
บริษัทยังเข้าร่วมเป็นหนึ่งในผู้ร่วมก่อตั้งสมาคมเครือข่ายโกลบอลคอมแพ็กแห่งประเทศไทย (GCNT) มุ่งบรรลุเป้าหมายด้าน ความยั่งยืน รวมถึงเป้าหมายการมุ่งสู่ความเป็นกลางทางคาร์บอนและการปล่อยก๊าซเรือนกระจกสุทธิเป็นศูนย์ โดยบริษัทร่วมกับ สมาคมผลักดันความมุ่งมั่น ของภาคเอกชนและภาคประชาสังคม ความเป็นกลางทางคาร์บอน และการปล่อยก๊าซเรือนกระจกสุทธิเป็นศูนย์อีกด้วยรวมถึงร่วมแลกเปลี่ยนวิธีการปฏิบัติที่ดีในการมุ่งสู่เป้าหมาย
ความเสี่ยงจากการโจมตีด้วยปัญญาประดิษฐ์ขั้นสูงและข้อมูลบิดเบือน
ในสภาวะที่เทคโนโลยีปัญญาประดิษฐ์แบบสร้างสรรค์ (Generative Al) พัฒนาไปอย่างก้าวกระโดดบริษัทเผชิญกับความเสี่ยงจากการ ถูกคุกคามในรูปแบบ “สงครามข้อมูลสารสนเทศ” (Information Warfare) ผ่านการสร้างสื่อประดิษฐ์ที่บิดเบือนข้อเท็จจริง หรือ Deepfake ทั้งในรูปแบบภาพวิดีโอและเสียง ซึ่งมีความแนบเนียนระดับที่การตรวจสอบด้วยสายตาหรือซอฟต์แวร์ Social Listening รูปแบบเดิมไม่สามารถ ตรวจจับได้ทันท่วงทีในสภาวะที่ Generative Al พัฒนาอย่างก้าวกระโดด ธุรกิจร้านสะดวกซื้อต้องเผชิญกับ “สงครามข้อมูลสารสนเทศ” ผ่านเทคโนโลยี Deepfake ที่สามารถสร้างภาพ เสียง และวิดีโอปลอมได้แนบเนียนจนระบบตรวจสอบเดิมไม่สามารถตรวจจับได้ทัน ซึ่งส่งผลกระทบโดยตรงต่อ “ความเชื่อมั่น” ของผู้บริโภคผ่านการสร้างข่าวปลอมเรื่องสุขอนามัยหรือสินค้าปลอมปนจนเกิดการบอยคอต ในวงกว้าง อีกทั้งยังสร้างความเสี่ยงต่อ “ระบบปฏิบัติการ” เช่น การใช้ AI เลียนเสียงผู้บริหารเพื่อหลอกสั่งการโอนเงินจากสาขา หรือ การปลอมอัตลักษณ์เพื่อเจาะระบบชําระเงินดิจิทัลและฐานข้อมูลสมาชิก ซึ่งหากแบรนด์ไม่สามารถพิสูจน์ความจริงได้ทันท่วงที ความเสียหาย จะลุกลามจากแค่การเสียชื่อเสียงไปสู่ความสูญเสียทางรายได้และความปลอดภัยของระบบสาขาทั่วประเทศอย่างมหาศาล
ความเสี่ยงที่บริษัทต้องเผชิญครอบคลุมทั้งด้านชื่อเสียง การดําเนินงาน การเงิน และความปลอดภัยทางไซเบอร์ โดยความเสี่ยงด้าน ชื่อเสียงและภาพลักษณ์ซึ่งอาจเกิดจากการสร้างสถานการณ์เท็จผ่านสื่อประดิษฐ์ เช่น ข่าวลือเกี่ยวกับความปลอดภัยของอาหาร พฤติกรรมไม่เหมาะสมของพนักงาน หรือเนื้อหาที่สร้างความเข้าใจว่าบริษัทละเมิดจริยธรรมองค์กร ซึ่งล้วนส่งผลกระทบอย่างรุนแรง ต่อความเชื่อมั่นของผู้บริโภคและอาจนําไปสู่การคว่ําบาตรในวงกว้าง และอาจเกิดการทุจริตจากการโจมตีด้วยวิศวกรรมสังคม โดยใช้เทคโนโลยีปลอมแปลงอัตลักษณ์ทางเสียงหรือบุคคลเพื่อหลอกลวงพนักงานให้โอนเงินหรือเปิดทางเข้าถึงข้อมูลสําคัญซึ่งยิ่งทวีความรุนแรงเมื่อเกิดควบคู่กับวิกฤตข้อมูลออนไลน์ที่บิดเบือน ทําให้พนักงานหน้าร้านจํานวนมากเกิดความเครียด ขวัญกําลังใจ นอกจากถดถอย และอาจนําไปสู่การหยุดชะงักของกระบวนการขนส่งหรือการสั่งซื้อจากการตัดสินใจผิดพลาดบนข้อมูลที่ไม่ถูกต้อง นี้ยังมีความเสี่ยงด้านความปลอดภัยทางไซเบอร์จากการใช้สื่อสังเคราะห์เพื่อข้ามผ่านระบบยืนยันตัวตนด้วยชีวมิติ เช่น การปลอม ใบหน้า ลายนิ้วมือ หรือเสียง เพื่อเข้าถึงระบบชําระเงินและระบบสมาชิก ALL Member ซึ่งไม่เพียงกระทบต่อความปลอดภัยของ ข้อมูลส่วนบุคคลแต่ยังอาจนําไปสู่การละเมิดกฎหมายคุ้มครองข้อมูลส่วนบุคคลและสร้างภาระด้านกฎหมายเพิ่มเติม พร้อมกันนี้ ยังมีความเสี่ยงด้านการเงินและมูลค่าผู้ถือหุ้นจากการแพร่กระจายข่าวปลอมที่อาจถูกใช้เพื่อปั่นราคาหุ้น (Market Manipulation) รวมถึงต้นทุนการบริหารจัดการวิกฤตที่เพิ่มสูงขึ้นอย่างมีนัยสําคัญ ตลอดจนความเสี่ยงด้านกฎหมายและข้อบังคับจากการถูกแอบอ้าง ชื่อบริษัททํา Phishing รูปแบบใหม่เพื่อหลอกข้อมูลส่วนบุคคลของลูกค้า ซึ่งอาจนําไปสู่ความเสียหายทั้งด้านกฎหมาย ความน่าเชื่อถือและความเชื่อมั่นในระบบดิจิทัลของบริษัทในระยะยาว
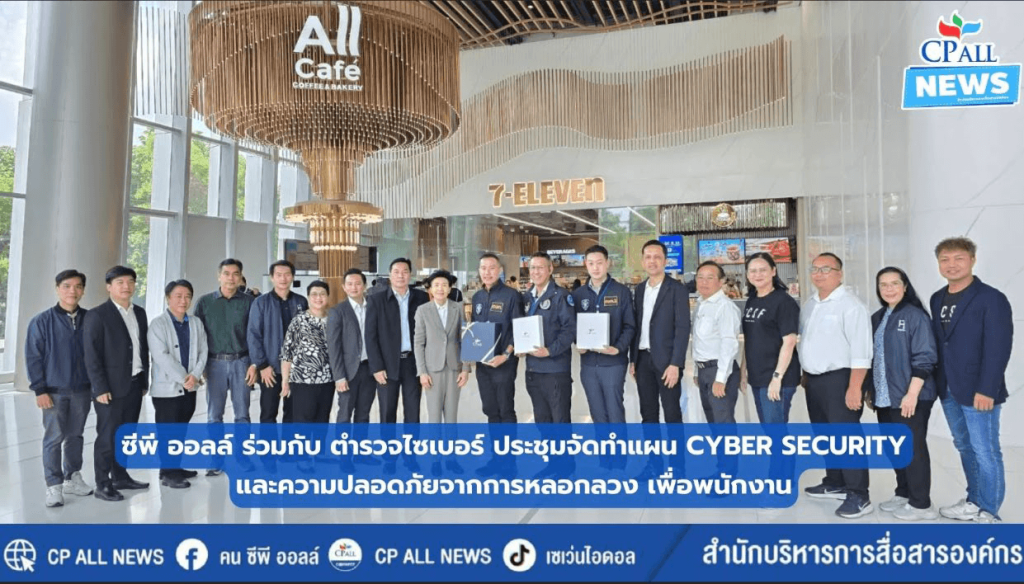
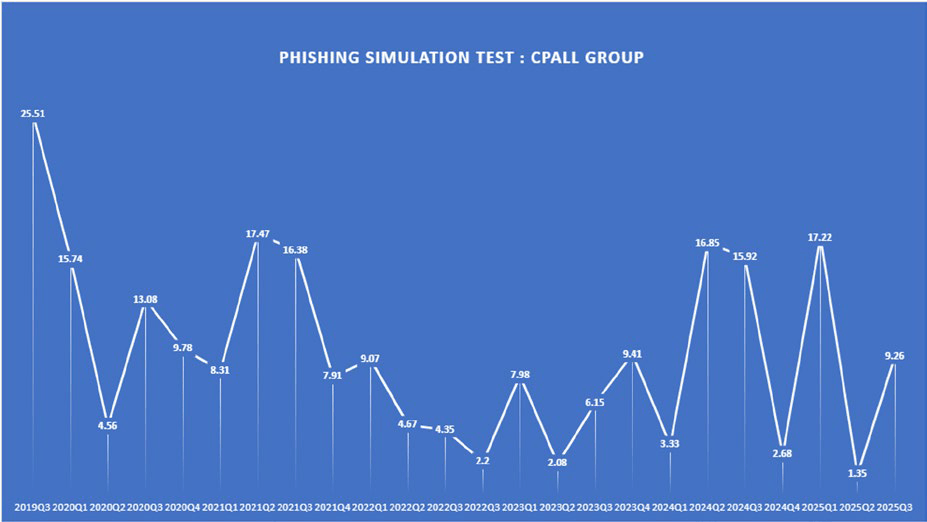
บริษัทได้ประเมินถึงความเสี่ยงในมุมมองด้านภัยคุกคามทางไซเบอร์ที่สําคัญ (Cyber Threat Risk Assessment) และสอดคล้องกับ แนวปฏิบัติสากล NIST (Cyber Security Framework) โดยนํามาทบทวนร่วมกับเป้าหมายทางธุรกิจ และสภาพแวดล้อมปัจจุบัน เพื่อนําสู่นโยบายการรักษาความปลอดภัยระบบเทคโนโลยีสารสนเทศที่เหมาะสม และนําสู่การปฏิบัติทั้งด้านบุคลากร กระบวนการ และเทคโนโลยี ผ่านโครงการต่าง ๆ เช่น จัดอบรมความปลอดภัยทางใจเบอร์ Cyber Security Awareness Training ในหัวข้อ ที่หลากหลายให้แก่พนักงานทุกคนทั้งในรูปแบบออนไลน์และโดยตรง มีการสื่อสารผ่านช่องทางต่าง ๆ และรวมถึงจัดให้มี การทําแบบทดสอบวัดซีนไซเบอร์ให้กับพนักงานและผู้บริหารของบริษัท การทบทวนนโยบายให้สอดคล้องกับมาตรฐานสากล ระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (ISO 27001) และด้านระบบการจัดการข้อมูลส่วนบุคคล (ISO 27701) ประเมินความเสี่ยงจากภัยไซเบอร์ ทบทวนมาตรการความมั่นคงปลอดภัยปีละ 1 ครั้ง และติดตั้งเทคโนโลยีระบบความปลอดภัย ตามแผนงาน (Cyber Security Roadmap) เพื่อคงไว้ซึ่งการรักษาความลับ (Confidentiality) ความถูกต้องสมบูรณ์ (integrity) และความพร้อมใช้งาน (Availability) ของสารสนเทศทั้งหมด จัดอบรมและสร้างความตระหนักด้านความปลอดภัยทางไซเบอร์ ให้กับพนักงานใหม่ผ่าน On-boarding Program พนักงานปัจจุบันในทุกระดับของ ซีพี ออล์ และบริษัทย่อย และสื่อสารและ ส่งเสริมคู่ค้าเรื่องการใช้ข้อมูลที่เชื่อมต่อกับระบบไอทีของบริษัทอย่างปลอดภัย รวมทั้งลงนามรับทราบเพื่อปฏิบัติตามขั้นตอน ความปลอดภัยก่อนปฏิบัติงาน ทั้งยังให้ความรู้ลูกค้าด้านความปลอดภัยไซเบอร์ในหัวข้อ “วัคซีนไซเบอร์รู้ทันกลโกง ต้านภัยออนไลน์” แจ้งเตือนภัยที่สําคัญเกี่ยวกับการใช้บริการออนไลน์ และป้องกันภัยไซเบอร์ผ่านของทางสื่อโซเชียลมีเดีย จัดทดสอบรับมือ ภัยคุกคามทางไซเบอร์ (Cyber Security Drills Test) ทุกโตรมาส โดยจ่าลองสถานการณ์เสมือนจริงเกี่ยวกับเมล์หลอกลวง (Phishing Simulation Test) สําหรับพนักงานทุกคนทุกระดับ เพื่อเสริมสร้างความตระหนักรู้เกี่ยวกับภัยไซเบอร์ ลดความเสี่ยง จากการ ตกเป็นเหยื่อ และพัฒนาความสามารถในการตอบสนองอย่างถูกต้องและรวดเร็ว จัดอบรม ทดสอบ และสนับสนุนให้ ผู้ปฏิบัติงานด้านความมั่นคงปลอดภัยผ่านการรับรองมาตรฐานสากล เช่น CISSP CISA COPSE CEH (Certified Ethical Hacker) CompTIA และSecurity+ เป็นต้น มีทีมปฏิบัติการ Security Operation Center (SOC) ที่พร้อมปฏิบัติงานตลอด 24 ชั่วโมง ทําหน้าที่เฝ้าระวังและดูแลระบบความปลอดภัยฯ ตลอดเวลา ผู้ใช้งานสามารถแจ้งเหตุการณ์การละเมิดความปลอดภัย (Security Incident) หรืออื่น ๆ ใต้ผ่านทางเจ้าหน้าที่ Call Center 1500 ได้ตลอดเวลา โดยยึดกระบวนการ Incident Management ตามมาตรฐาน 120000 จัดซ้อมการตอบสนองเหตุการณ์ละเมิดความปลอดภัยไซเบอร์และข้อมูลรั่วไหล (Data Breach & Cyber Security Incident Response Workshop) สําหรับระดับปฏิบัติการและระดับบริหาร ตามแผนที่กําหนดบนสถานการณ์เสมือนจริง เพื่อสร้างความเข้าใจในการตอบสนองต่อเหตุการณ์ได้อย่างถูกต้อง พร้อมทั้งนําผลลัพธ์ที่ได้จากการซ้อมมาปรับปรุงปีละ 2 ครั้ง
การบริหารจัดการความมั่นคงปลอดภัยทางไซเบอร์และข้อมูล
บริษัทกำหนดโครงสร้างการบริหารเพื่อให้เกิดบูรณาการจากส่วนกลางและกลุ่มธุรกิจ โดยมีหน่วยงานกลางรับผิดชอบและให้การสนับสนุนคณะทำงานประกอบด้วย คณะกรรมการรักษาความปลอดภัยระบบสารสนเทศและความปลอดภัยทางไซเบอร์ ทำหน้าที่กำหนดนโยบายและแนวทางการใช้งานระบบ การติดตามโครงการลงทุนด้านเทคโนโลยีสารสนเทศและไซเบอร์ให้เป็นไปในทิศทางเดียวกันและสอดคล้องกับกลยุทธ์ทางธุรกิจ
โครงการต่อเนื่อง สร้างความมั่นคงปลอดภัยทางไซเบอร์
ในยุคที่เทคโนโลยีเข้ามามีบทบาทสำคัญต่อการดำเนินธุรกิจ การรักษาความมั่นคงปลอดภัยทางไซเบอร์จึงเป็นสิ่งจำเป็นที่องค์กรไม่ควรมองข้าม บริษัทตระหนักถึงความเสี่ยงจากการถูกคุกคามทางไซเบอร์ที่เกิดขึ้นอย่างต่อเนื่อง จึงดำเนินการวางแผนและจัดให้มีมาตรการป้องกันอย่างเป็นระบบ ครอบคลุมทั้งการเสริมสร้างความรู้ความเข้าใจแก่พนักงาน การพัฒนาระบบรักษาความปลอดภัยที่ทันสมัย และการปรับปรุงโปรแกรมและระบบปฏิบัติการให้เป็นปัจจุบันอยู่เสมอ เพื่อป้องกันและลดความเสี่ยงจากภัยไซเบอร์อย่างมีประสิทธิภาพ
งานสร้างวัฒนธรรมองค์กรมีสุขอนามัยไซเบอร์ที่ปลอดภัย
Cyber Hygiene Culture
งานควบคุมมาตรฐานความปลอดภัยไซเบอร์
Cyber Assurance
งานปฏิบัติการ เฝ้าระวัง
และแก้ไขภัยไซเบอร์
Cyber Operation
ในปี 2568 บริษัทยังคงดำเนินภายใต้กรอบความรับผิดชอบในการบริหารและจัดการข้อมูลอย่างเหมาะสม ส่งเสริมความน่าเชื่อถือและภาพลักษณ์ที่ดีขององค์กร พร้อมดำเนินการตามแนวทาง ดังต่อไปนี้
ผลลัพธ์และประโยชน์ที่ได้รับ

ของระบบข้อมูลเครือข่ายบริษัทที่ติดตั้งและให้บริการผ่านการรับรองมาตรฐานระบบการจัดการความมั่นคงปลอดภัยด้านสารสนเทศ (ISO 27001)

ของพนักงานเข้าร่วมการทำ Phishing Simulation Test

ของพนักงานที่ปฏิบัติงานด้านระบบความมั่นคงปลอดภัยไซเบอร์ (34 ราย) ผ่านการอบรมและทดสอบความรู้หัวข้อความมั่นคงปลอดภัยไซเบอร์

ของระบบและเว็บไซต์บริษัทบนเครือข่ายอินเทอร์เน็ต ที่ถูกค้นหาประเมินช่องโหว่ (Vulnerability Assessment) โดยบริษัทภายนอก และหน่วยงานผู้เชี่ยวชาญเฉพาะทางด้านระบบภายใน (Red Team) นำสู่การพิจารณาปรับปรุง โดยทีมปฏิบัติการให้มีความปลอดภัยยิ่งขึ้น
การบริหารจัดการด้านคุ้มครองข้อมูลส่วนบุคคล
บริษัทฯ ตระหนักถึงความสำคัญของการคุ้มครองข้อมูลส่วนบุคคล (Data Privacy) ซึ่งเป็นสิทธิขั้นพื้นฐานสำคัญในความเป็นส่วนตัว (Privacy Right) ที่ต้องได้รับการคุ้มครองตามรัฐธรรมนูญแห่งราชอาณาจักรไทย และหลักปฏิญญาสากลว่าด้วยสิทธิมนุษยชน (Universal Declaration of Human Rights) รวมทั้งสร้างความเชื่อมั่นในผู้มีส่วนได้เสียทุกส่วนของห่วงโซ่คุณค่า โดยมีการกำกับดูแล ดังนี้
โครงการต่อเนื่อง สร้างความตระหนักในการคุ้มครองข้อมูลส่วนบุคคล
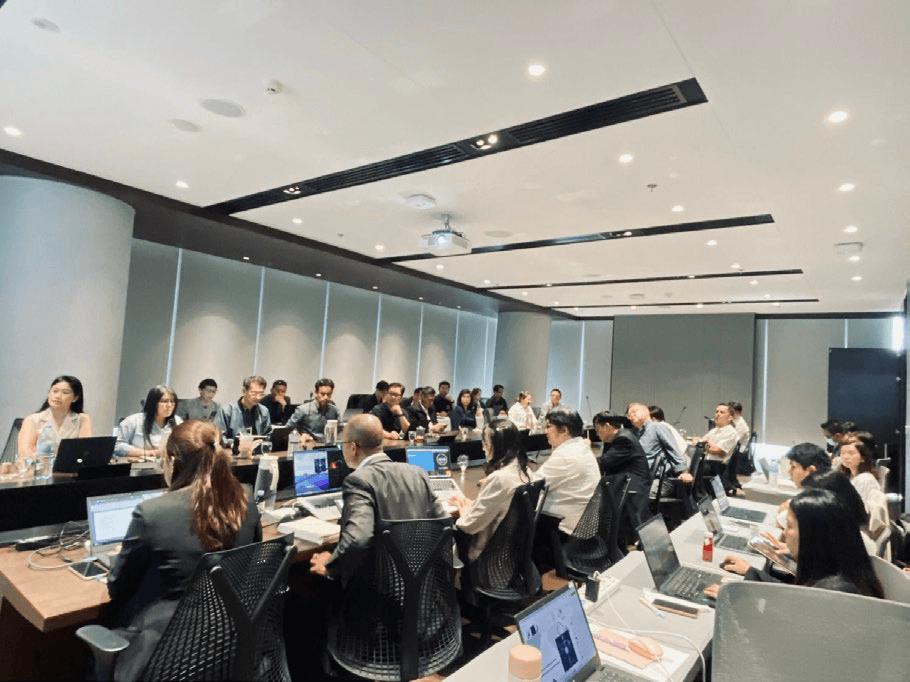
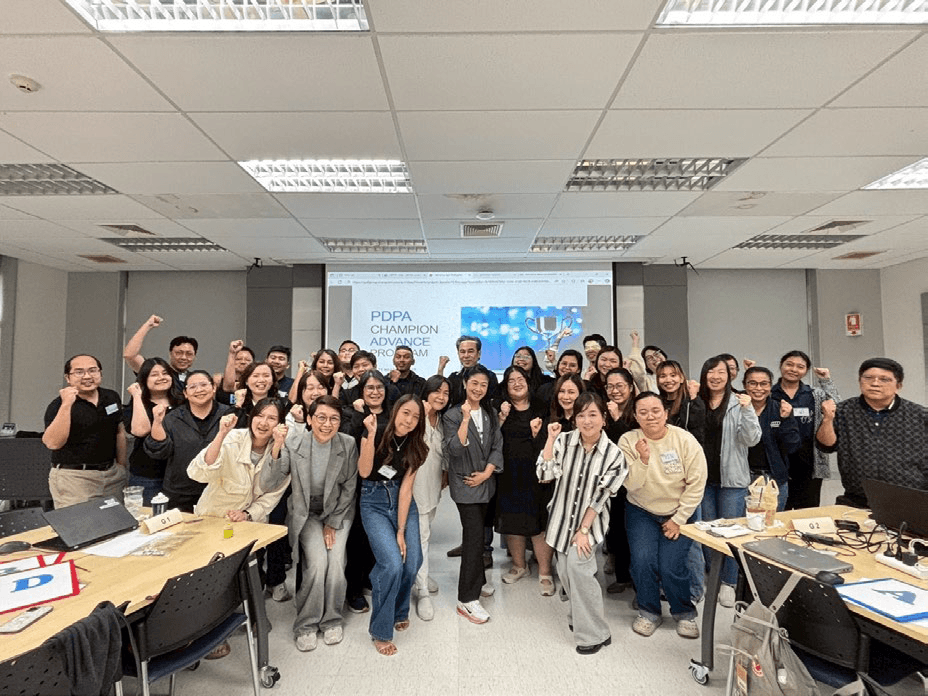
บริษัทฯ มุ่งมั่นที่จะสร้างความตระหนักรู้เกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลให้แก่พนักงานทุกคน โดยยึดตามแนวทางที่กำหนดไว้ในกลยุทธ์และแผนงานที่สำคัญขององค์กร เพื่อช่วยลดความเสี่ยงที่อาจเกิดขึ้นกับบริษัท ในปี 2568 บริษัทได้ดำเนินการยกระดับการคุ้มครองข้อมูลส่วนบุคคลให้มีมาตรฐานเทียบเท่าระดับสากล โดยมีรายละเอียดดังนี้
ผลลัพธ์และประโยชน์ที่ได้รับ
กิจกรรมที่มีข้อมูลส่วนบุคคลสอดคล้องตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล

พนักงานผ่านการอบรมและทดสอบความรู้ ความเข้าใจแนวปฏิบัติ PDPA

การตอบสนองต่อการใช้สิทธิของเจ้าของข้อมูลส่วนบุคคลตามเวลาที่กำหนด

การรั่วไหลละเมิดข้อมูลส่วนบุคคลระดับร้ายแรง

มูลค่าความเสียหายที่เกิดขึ้นจากการรั่วไหล หรือละเมิดข้อมูลส่วนบุคคล

มูลค่าความเสียหายที่เกิดขึ้นจากการรั่วไหล หรือละเมิดข้อมูลส่วนบุคค
ข้อมูลอื่นๆ
การวิเคราะห์ความอ่อนไหว
1.Business Environment Risk
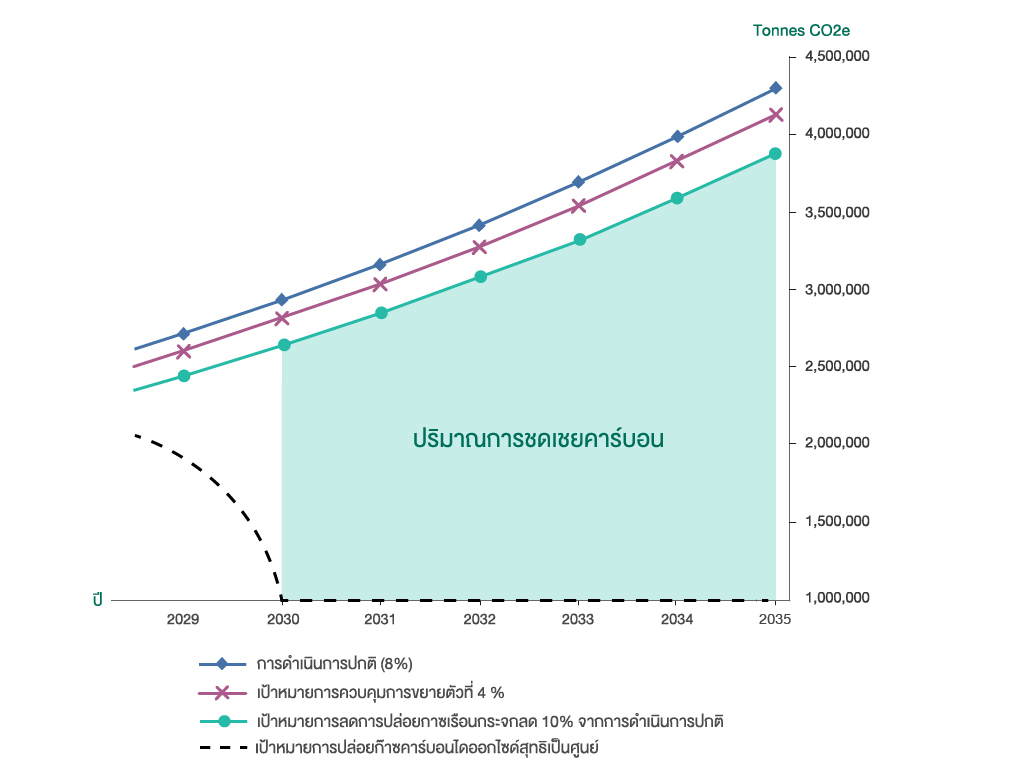
จากการเติบโตของธุรกิจอย่างต่อเนื่อง บริษัทมีความตระหนักในการพัฒนาโครงการริเริ่มลดการปล่อยก๊าซเรือนกระจกภายใต้ขอบเขตการดำเนินงานที่หลากหลาย ครอบคลุมทั้งโครงการที่เริ่มศึกษาทดลอง โครงการนำร่อง และโครงการที่ประยุกต์ใช้ในการประกอบธุรกิจ ตลอดจนการริเริ่มโครงการความร่วมมือกับผู้มีส่วนได้เสียในการร่วมลดการปล่อยก๊าซเรือนกระจกตลอดห่วงโซ่คุณค่า อย่างไรก็ตามภายใต้หลักการพัฒนาอย่างต่อเนื่อง บริษัทได้ทำการศึกษาเบื้องต้นเกี่ยวกับการตั้งเป้าหมายขั้นสูงด้านความยั่งยืน ในการเป็นองค์กรที่ปล่อยก๊าซคาร์บอนไดออกไซด์สุทธิเป็นศูนย์หรือการเป็นกลางทางคาร์บอน (Carbon Neutral) ตั้งแต่ปี 2573 สืบไป ภายใต้การศึกษาดังกล่าว บริษัทได้จำลองความสามารถในการลดการปล่อยก๊าซเรือนกระจกไว้ 3 กรณี (ดังแสดงในแผนภาพที่ 1) โดยทุกกรณีมีความเชื่อมโยงกับการเติบโตทางธุรกิจ และกรณีเพิ่มเติมในการจำกัดปริมาณการชดเชยคาร์บอน (Carbon Offsetting) ไว้ที่ร้อยละ 20 ของปริมาณคาดการณ์การปล่อยก๊าซเรือนกระจกจากการดำเนินการปกติในปี 2573 สำหรับปริมาณการปล่อยก๊าซเรือนกระจกคงเหลืออยู่ของทุกกรณี จะถูกนำมาประเมินต้นทุนการชดเชยคาร์บอนตามช่วงราคาการชดเชยคาร์บอน
ผลการศึกษาแสดงให้เห็นถึงต้นทุนในการเบาเทาผลกระทบด้านการเปลี่ยนแปลงสภาพภูมิอากาศที่เชื่อมโยงกับภาคธุรกิจ ซึ่งบ่งบอกได้ถึงความพยายามที่บริษัทต้องดำเนินการเตรียมความพร้อมและร่วมบรรเทาประเด็นปัญหาระดับโลกเหล่านี้
แผนภาพที่ 1 การจำลองระดับการปล่อยและชดเชยก๊าซเรือนกระจก
| การวิเคราะห์ความอ่อนไหว | ||
|---|---|---|
| (ปัจจัยนำเข้าและตัวแปรที่ใช้ในการวิเคราะห์) | ||
| ราคาคาร์บอนเครดิตภาคสมัครใจ | 42.72 | ยูโร / หน่วย |
| อัตราการแลกเปลี่ยน | 38.37 | บาท / ยูโร |
| การปล่อยก๊าซเรือนกระจกคาดการณ์ (CEF2030) | 3,042,632.71 | ตันคาร์บอนไดออกไซด์เทียบเท่า |
| เป้าหมายการควบคุมการขยายตัวที่ร้อยละ 4 | 2,086,322.77 | ตันคาร์บอนไดออกไซด์เทียบเท่า |
| เป้าหมายการลดการปล่อยก๊าซเรือนกระจกที่ร้อยละ 4 ต่อปี | 1,764,726.97 | ตันคาร์บอนไดออกไซด์เทียบเท่า |
| ร้อยละ 1 ของรายได้ปี 2563 | 5,465.90 | ล้านบาท |
ตารางที่ 1 การวิเคราะห์ความอ่อนไหว กรณีการจำลองปริมาณการชดเชยคาร์บอนเทียบเป้าหมายปี 2573
| หน่วย : ล้านบาท | |||||
|---|---|---|---|---|---|
| ต้นทุนคาร์บอน | -10% | -5% | +-0% | +5% | +10% |
| การปล่อยก๊าซเรือนกระจกคาดการณ์ (CEF2030) | 4,488.64 | 4,738.01 | 4,987.38 | 5,236.75 | 5,486.12* |
| เป้าหมายการควบคุมการขยายตัวที่ร้อยละ 4 | 3,077.85 | 3,248.84 | 3,419.83 | 3,590.82 | 3,761.81 |
| เป้าหมายการลดการปล่อยก๊าซเรือนกระจกที่ร้อยละ 4.2 ต่อปี | 2,603.41 | 2,748.05 | 2,892.68 | 3,037.32 | 3,181.95 |
* มูลค่าประเมินถึงระดับ 1% ของรายได้ปีฐาน
2.Compliance Risk and Operation Risk
การวิเคราะห์ความอ่อนไหว กรณี การเพิ่มขึ้นของเงินเดือนในอนาคต และ อัตราการหมุนเวียนของพนักงาน
| งบการเงินรวม | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| ข้อสมมติ เพิ่มขึ้นร้อยละ 1 |
ข้อสมมติ ลดลงร้อยละ 1 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 3 |
ข้อสมมติ ลดลงร้อยละ 3 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 5 |
ข้อสมมติ ลดลงร้อยละ 5 |
|||||||
| 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | |
| ณ วันที่ 31 ธันวาคม | ล้านบาท | |||||||||||
| การเพิ่มขึ้นของเงินเดือนในอนาคต | 570 | 684 | -509 | -593 | 1,710 | 2,052 | -1,527 | -1,779 | 2,850 | 3,420 | -2,545 | -2,965 |
| อัตราหมุนเวียนของพนักงาน | -928 | -1,069 | 1,143 | 1,334 | -2,784 | -3,207 | 3,429 | 4,002 | -4,640 | 5,345 | 5,715 | 6,670 |
| งบการเงินเฉพาะกิจการ | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| ข้อสมมติ เพิ่มขึ้นร้อยละ 1 |
ข้อสมมติ ลดลงร้อยละ 1 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 3 |
ข้อสมมติ ลดลงร้อยละ 3 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 5 |
ข้อสมมติ ลดลงร้อยละ 5 |
|||||||
| 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | |
| ณ วันที่ 31 ธันวาคม | ล้านบาท | |||||||||||
| การเพิ่มขึ้นของเงินเดือนในอนาคต | 300 | 346 | -268 | -309 | 900 | 1,038 | -804 | -927 | 1,500 | 1,730 | -1,340 | -1,545 |
| อัตราหมุนเวียนของพนักงาน | -565 | -649 | 728 | 840 | -1,695 | -1,947 | 2,184 | 2,520 | -2,825 | -3,245 | 3,640 | 4,200 |
3.Market Risk
การวิเคราะห์ความอ่อนไหว กรณี อัตราการคิดลด
| งบการเงินรวม | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| ข้อสมมติ เพิ่มขึ้นร้อยละ 1 |
ข้อสมมติ ลดลงร้อยละ 1 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 3 |
ข้อสมมติ ลดลงร้อยละ 3 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 5 |
ข้อสมมติ ลดลงร้อยละ 5 |
|||||||
| 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | |
| ณ วันที่ 31 ธันวาคม | ล้านบาท | |||||||||||
| อัตราการคิดลด | -527 | -616 | 603 | 725 | -1,581 | -1,848 | 1,809 | 2,175 | -2,635 | -3,080 | 3,015 | 3,625 |
| งบการเงินเฉพาะกิจการ | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| ข้อสมมติ เพิ่มขึ้นร้อยละ 1 |
ข้อสมมติ ลดลงร้อยละ 1 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 3 |
ข้อสมมติ ลดลงร้อยละ 3 |
ข้อสมมติ เพิ่มขึ้นร้อยละ 5 |
ข้อสมมติ ลดลงร้อยละ 5 |
|||||||
| 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | 2567 | 2568 | |
| ณ วันที่ 31 ธันวาคม | ล้านบาท | |||||||||||
| อัตราการคิดลด | -273 | -315 | 311 | 361 | -819 | -945 | 933 | 1,083 | -1,365 | -1,575 | 1,555 | 1,805 |